Zum Inhalt springen
Zurück zum Blog

REST-API vs. SOAP-API: Die Wahl hängt von Vertrag und Verhalten ab

Gabriel CiociZuletzt aktualisiert am 13 min read
REST-API vs. SOAP-API: Die Wahl hängt von Vertrag und Verhalten ab
TL;DR: REST ist ein Architekturstil; SOAP ist ein XML-basiertes Messaging-Protokoll. Vergleichen Sie den tatsächlichen Vertrag des Anbieters, die unterstützten Clients, die Sicherheitsanforderungen und das Fehlerverhalten, anstatt davon auszugehen, dass REST gleichbedeutend mit JSON ist oder SOAP gleichbedeutend mit Langsamkeit.

Ein Anbieter stellt einen SOAP-Endpunkt für Bestellungen und einen als REST beschriebenen HTTP-Katalog-Endpunkt zur Verfügung. Ihr Team benötigt zuverlässige Bestandsdaten, nicht den Sieger einer Protokoll-Debatte. Die Entscheidung zwischen REST-API und SOAP-API beginnt mit der Trennung zweier unterschiedlicher Konzepte: REST legt fest, wie Komponenten interagieren, während SOAP ein Nachrichten-Framework mit einem Envelope und Verarbeitungsregeln definiert.

Diese Unterscheidung verändert die Fragen, die Sie stellen. Eine JSON-Antwort sagt wenig darüber aus, ob der Dienst eine einheitliche Schnittstelle verwendet. Ein SOAP-Envelope sagt wenig darüber aus, ob die Bereitstellung Nachrichtensignaturen erfordert oder eine zuverlässige Zustellung garantiert. Diese Eigenschaften müssen anhand des tatsächlichen Dienstes und der von ihm unterstützten Spezifikationen belegt werden.

Dieser Leitfaden verfolgt eine hypothetische Lieferantenintegration von der Vertragsprüfung bis zur Fehlerbehandlung. Bei den Beispielen handelt es sich um Entwurfszenarien, nicht um ausführbare Anfragen an einen realen Lieferanten. Sie werden sehen, wie man Nachrichten vergleicht, Tools bewertet, Wiederholungsversuche plant und zwischen einer bestehenden und einer neuen Schnittstelle wählt. Dieselbe Methode hilft einem Data-Engineering-Team bei der Nutzung von APIs von Drittanbietern: Identifizieren Sie zunächst die operativen Zusagen, die Sie benötigen, und überprüfen Sie dann, welche Schnittstelle diese tatsächlich erfüllt.
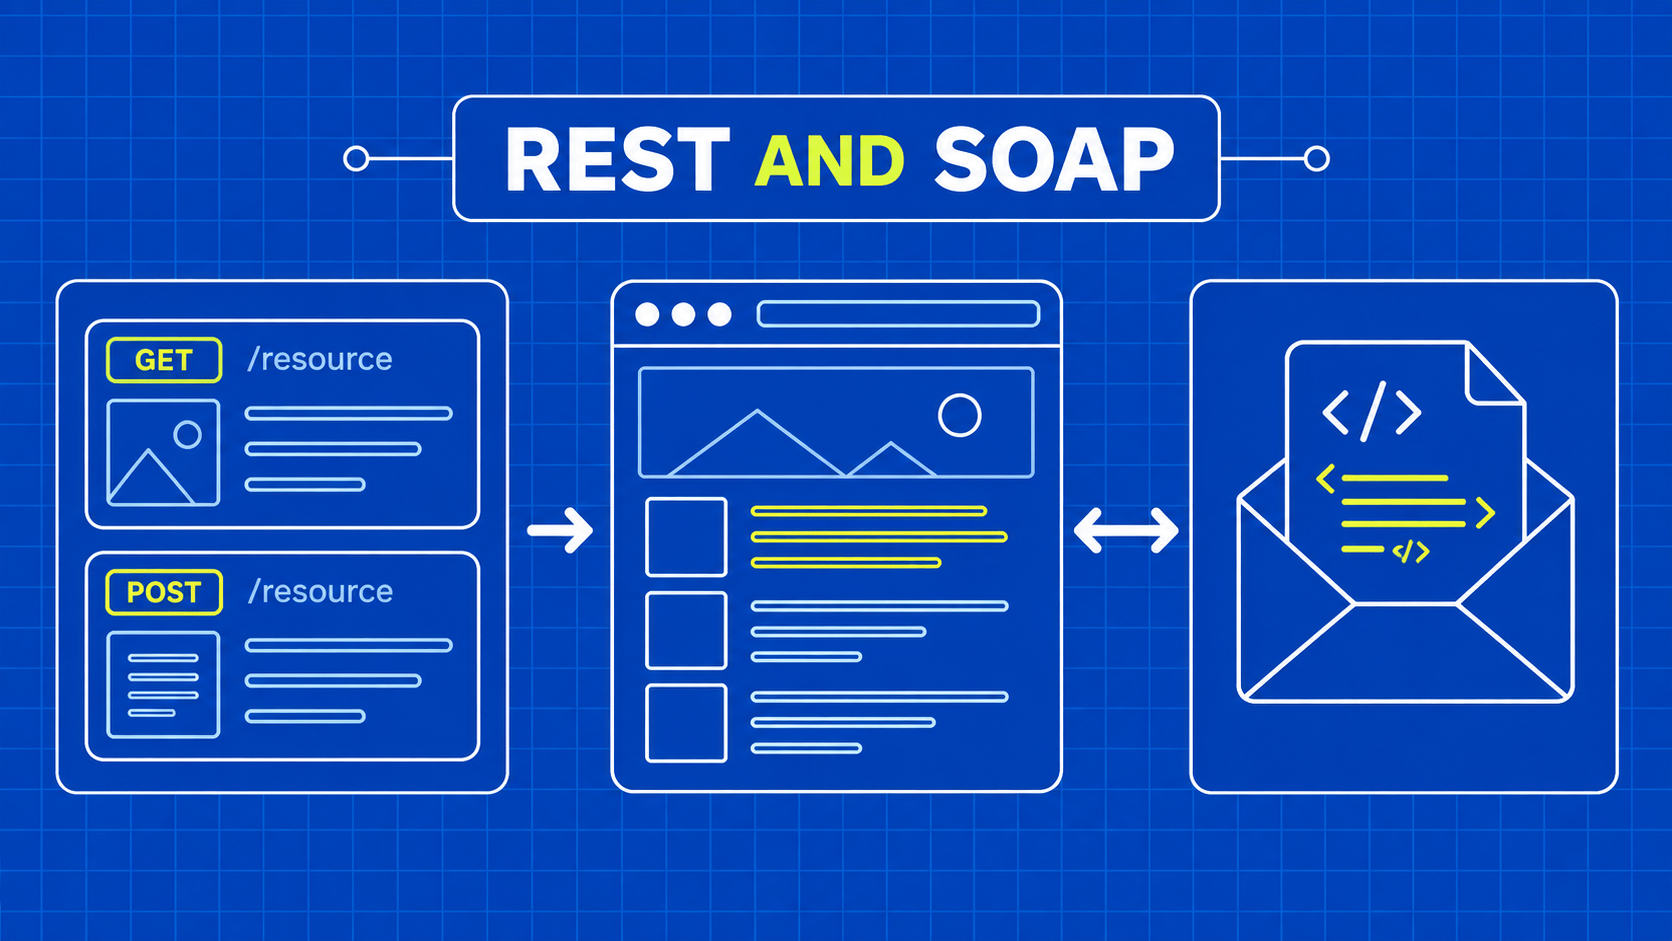
REST-API vs. SOAP-API als Vertragsentscheidung

REST, kurz für „Representational State Transfer“, ist ein Architekturstil, der durch Einschränkungen wie zustandslose Interaktion, Caching und eine einheitliche Schnittstelle definiert ist. Es handelt sich dabei weder um ein JSON-Format noch um eine Schemasprache oder einen Ersatznamen für jeden HTTP-Endpunkt. Die ursprüngliche REST-Definition beschreibt eine Architektur, keine vorgeschriebene Anfragevorlage.

SOAP definiert einen XML-basierten Envelope und ein Verarbeitungsmodell für Nachrichten. Es bietet zudem ein Erweiterungsframework und eine Möglichkeit, die Nachrichtenübermittlung an zugrunde liegende Protokolle zu binden. Die SOAP-1.2-Nachrichtenspezifikation ist die primäre Referenz für dieses Kernverhalten. Andere Funktionen, die oft mit SOAP in Verbindung gebracht werden, stammen aus zusätzlichen Spezifikationen oder einer bestimmten Implementierung.

Nutzen Sie den folgenden Vergleich, um Kategorien festzulegen, bevor Sie eine Implementierung beurteilen. „Gängig“ beschreibt ein praktisches Muster, keine Regel, der jeder Dienst folgen muss.

Dimension

REST-orientierte Schnittstelle

SOAP-Schnittstelle

Was sie auszeichnet

Architektonische Einschränkungen bei Interaktionen

Nachrichtenhülle und Verarbeitungsregeln

Gemeinsames Integrationsmodell

Ressourcen und Darstellungen über HTTP

Strukturierte Nachrichten, die über eine definierte Anbindung ausgetauscht werden

Darstellungsformat

Nicht auf JSON beschränkt

SOAP-Envelope verwendet XML

Vertragsartefakt für die Anforderung

Dokumentation der Schnittstelle und des Medientyps, häufig eine API-Beschreibung

Dienstbeschreibung, Schemata, Bindungsdetails und Richtlinienanforderungen

Fehlerinformationen zur Überprüfung

HTTP-Status sowie die dokumentierte Fehlerdarstellung

SOAP-Fehler sowie das Statusverhalten der zugrunde liegenden Bindung

Zu überprüfende Sicherheitsaspekte

Tatsächliche Transport-, Identitäts-, Autorisierungs- und Anwendungskontrollen

Diese Kontrollen sowie jedes erforderliche Profil zur Nachrichtensicherheit

Leistungsnachweise

Messungen der tatsächlichen Arbeitslast

Messungen der tatsächlichen Arbeitslast

Für eine strengere Definition der REST-Seite sehen Sie sich die sechs Einschränkungen der REST-API-Architektur an. Eine pragmatische HTTP-API kann nützlich sein, auch wenn sie nicht jede Einschränkung erfüllt. Notieren Sie bei einer Bewertung von REST-API vs. SOAP-API diesen Unterschied, damit Ihr Vergleich nicht nicht implementierte Eigenschaften einem attraktiven Label zuschreibt.

Verfolgen Sie einen Lieferantenvorgang über beide Schnittstellen

Angenommen, Sie benötigen die aktuelle Beschreibung des Produkts A17. Eine ressourcenorientierte HTTP-Schnittstelle könnte dieses Produkt anhand einer URI identifizieren und mithilfe von GET eine Darstellung abrufen. Die Darstellung könnte im JSON-, XML- oder einem anderen unterstützten Medientyp vorliegen. Die Methodensemantik und die Metadaten der Antwort sind Teil der Interaktion, nicht nur die Felder im Hauptteil.

Eine SOAP-Schnittstelle könnte einen Produktsuchvorgang bereitstellen, dessen Eingabe die Produktkennung enthält. Ein Client sendet die dokumentierte XML-Nachricht innerhalb des SOAP-Envelopes und interpretiert anschließend die entsprechende Antwort. In dem hypothetischen Dienst wird der Geschäftsvorgang durch den Nachrichtenvertrag vermittelt. Gehen Sie nicht davon aus, dass jede SOAP-Schnittstelle im Stil eines Remote Procedure Call (RPC) funktioniert; SOAP kann auch dokumentorientierte Nachrichten übertragen.

Beide Implementierungen müssen dieselben domänenbezogenen Fragen beantworten. Ist A17 ein Produkt oder eine verkaufsfähige Variante? Welche Währung gilt? Ist die Beschreibung lokalisiert? Bedeutet ein fehlendes Lagerbestandsfeld „Null“, „unbekannt“ oder „nicht autorisiert“? Keine Transportart kann mehrdeutige Geschäftssemantik auflösen.

Erstellen Sie für den Vergleich zwischen REST-API und SOAP-API eine kleine Auswahl erwarteter Domänenergebnisse und ordnen Sie beide Schnittstellen diesen zu. Berücksichtigen Sie dabei ein vorhandenes Produkt, eine unbekannte Kennung, ein nicht verfügbares Feld und einen Aufrufer ohne Zugriffsberechtigung. Vergleichen Sie, ob der Client diese Ergebnisse unterscheiden kann, ohne eine undokumentierte Zeichenfolge in einer menschenlesbaren Nachricht zu untersuchen.

Halten Sie Beispielanfragen aus dem ersten Vergleich heraus, bis Sie über den tatsächlichen Vertrag verfügen. Das Erfinden eines plausiblen Endpunkts oder XML-Namensraums kann die Integration einfacher erscheinen lassen, als sie ist. Bitten Sie den Anbieter um einen unterstützten Beispielaustausch ohne Anmeldedaten und identifizieren Sie anschließend die erforderlichen Header, Medientypen, Namensraum-URIs und Felder.

Halten Sie außerdem Versionsdetails fest. SOAP 1.1 und SOAP 1.2 sind nicht einfach deshalb austauschbar, weil beide XML verwenden. Der Envelope-Namespace und die HTTP-Konventionen unterscheiden sich. SOAP 1.2 Teil 2 beschreibt die HTTP-Bindung und zugehörige Funktionen; verwenden Sie die vom Anbieter dokumentierte Version, anstatt Beispiele aus verschiedenen Versionen zu vermischen.

Vergleichen Sie Vertrags-Tools und Änderungsmanagement

Eine Dienstbeschreibung kann sich wiederholende Arbeit auf Client-Seite reduzieren, kann jedoch geschäftliche Entscheidungen nicht überflüssig machen. Generierter Code serialisiert möglicherweise ein Datum korrekt, lässt Sie jedoch im Unklaren darüber, ob es sich um den lokalen Kalendertag des Anbieters oder um einen Zeitpunkt in UTC handelt. Behandeln Sie generierte Clients als Vertragswerkzeuge und nicht als Ersatz für das Verständnis des Dienstes.

SOAP-Dienste verwenden üblicherweise WSDL-Beschreibungen in Verbindung mit XML-Schemas. Diese Artefakte können Schnittstellen, Nachrichtentypen, Bindungen und Dienstendpunkte identifizieren. Die W3C-WSDL-Einführung erläutert diese Aufgabenbereiche. Vergewissern Sie sich, welche WSDL-Version und welche Erweiterungen Ihr ausgewähltes Tool unterstützt, bevor Sie davon ausgehen, dass es eine bestimmte Anbieter-Beschreibung verarbeiten kann.

Eine REST-orientierte HTTP-API kann ebenfalls über eine maschinenlesbare Beschreibung, Schemata, generierte Clients und eine strenge Validierung verfügen. REST erfordert keinen informellen Vertrag. Umgekehrt beweist der Erhalt einer WSDL-Datei nicht, dass die Implementierung diese einhält oder dass alle relevanten betrieblichen Anforderungen darin enthalten sind.

Testen Sie bei einem bestehenden Dienst den Vertrag mit genau dem Client-Stack, den Sie einsetzen möchten. Importieren Sie die Artefakte, führen Sie einen harmlosen Lesevorgang in der Testumgebung des Anbieters durch und überprüfen Sie die resultierende Nachricht. Prüfen Sie, ob das Tool optionale Felder, Namespace-Qualifizierung, Aufzählungen und numerische Genauigkeit gemäß den Vertragsanforderungen beibehält.

Das Änderungsmanagement sollte von Anfang an Teil der Bewertung von REST-API gegenüber SOAP-API sein. Fragen Sie, wer grundlegende Änderungen ankündigt, wie lange ältere Verbraucher weiterhin unterstützt werden und ob vor der Einführung Test-Fixtures verfügbar sind. Ein zusätzliches Feld kann immer noch einen Verbraucher lahmlegen, der unbekannte Daten ablehnt; ein umbenanntes Feld kann in einem Verbraucher, der es ignoriert, unbemerkt verschwinden.

Wählen Sie für einen neuen Dienst explizite Kompatibilitätsregeln und testen Sie diese mit repräsentativen Verbrauchern. Isolieren Sie bei einem bestehenden Anbieter externe Vertragsdetails in einem Adapter, damit der Rest Ihrer Pipeline nicht von generierten Klassennamen oder rohen Antwortlayouts abhängt. Diese Abgrenzung verringert den Aufwand für spätere Migrationen, selbst wenn das Protokoll unverändert bleibt.

Bewerten Sie die Sicherheit als Verhalten im Einsatz

Keiner der beiden Schnittstellenstile bietet von sich aus eine Anwendungsautorisierung. Ein Dienst, der Ihr Konto authentifiziert, muss dennoch entscheiden, ob Sie das angeforderte Produkt einsehen, eine Bestellung ändern oder den Bericht eines anderen Kunden abrufen dürfen. Testen Sie diese Entscheidungen mit den vom Anbieter unterstützten Testidentitäten und zulässigen Szenarien.

Trennen Sie den Transportschutz vom Nachrichtenschutz. TLS schützt eine Verbindung zwischen seinen Endpunkten. Identifizieren Sie in einem System mit Gateways und Zwischenstationen, wo diese Verbindungen enden und welche Komponenten die Nutzdaten lesen können. Entscheiden Sie dann, ob die Nachricht selbst einen Schutz benötigt, der über eine einzelne Transportverbindung hinausgeht.

SOAP-Implementierungen können WS-Security für Mechanismen auf Nachrichtenebene wie Sicherheitstoken, Signaturen und Verschlüsselung nutzen. Dies sind zusätzliche Anforderungen, die ausgewählt und implementiert werden müssen; sie werden nicht automatisch durch einen XML-Umschlag aktiviert. Die OASIS-Spezifikation „SOAP Message Security“ definiert dieses Rahmenwerk.

Fragen Sie bei einem Vergleich zwischen REST-API und SOAP-API nach dem genau unterstützten Sicherheitsprofil, anstatt sich mit der Aussage zufrieden zu geben, dass eine Option „unternehmenssicher“ sei. Stellen Sie fest, wer Anmeldeinformationen ausstellt, wie diese verfallen, wo Signaturschlüssel gespeichert sind und wie der Server mit Nachrichten umgeht, die er nicht validieren kann. Stimmen Sie diese Details mit den bestehenden Identitäts- und Betriebssystemen des Teams ab.

Auch das Parsen verdient Beachtung. Behandeln Sie externes XML und JSON als nicht vertrauenswürdige Eingaben, setzen Sie praktikable Größenbeschränkungen durch und konfigurieren Sie Parser gemäß den Sicherheitsrichtlinien der gewählten Bibliothek. Vermeiden Sie es, rohe Anfrage- oder Antwortinhalte in allgemeine Protokolle aufzunehmen, wenn diese Anmeldeinformationen oder Kundeninformationen enthalten. Die Protokollbezeichnung allein macht eine Parser-Konfiguration noch nicht sicher.

Das Browserverhalten stellt eine separate Ebene der Integration dar. Wenn ein Endpunkt von einer angemeldeten Browsersitzung abhängt, dokumentieren Sie diese Anforderung ausdrücklich. Das Verständnis des Gültigkeitsbereichs von HTTP-Cookies und der Sitzungsverwaltung hilft zu erklären, warum ein serverseitiger Client möglicherweise eine andere Antwort erhält als ein Browser, selbst wenn beide dieselbe URL aufrufen.

Messen Sie Leistung und Cache-Fähigkeit im Verhältnis zur Arbeitslast

Ein XML-Envelope kann mehr strukturellen Text enthalten als ein kompaktes JSON-Dokument, doch diese Feststellung ist kein Maßstab für die Latenz. Die Gesamtzeit umfasst den Verbindungsaufbau, die Authentifizierung, die Anwendungsverarbeitung, die Serialisierung, die Übertragung und das Parsen durch den Client. Eine langsame Datenbankabfrage kann bei beiden Implementierungen den größten Anteil an der Gesamtzeit ausmachen.

Erstellen Sie ein repräsentatives Leseszenario, bevor Sie einen Leistungssieger zwischen REST-API und SOAP-API ausrufen. Halten Sie die angeforderten Daten, den Netzwerkpfad, die Parallelität und die Warm-up-Bedingungen vergleichbar. Messen Sie die übertragenen Bytes und die clientseitige Auswertung getrennt von der End-to-End-Latenz. Dokumentieren Sie die tatsächliche Konfiguration, damit ein Kollege das Ergebnis reproduzieren kann.

Caching ist ein weiterer Bereich, in dem Schlagworte irreführend sein können. HTTP-Caching hängt von der Methodensemantik, dem Status, der Aktualität, den Validatoren sowie den relevanten Anfrage- und Antwortfeldern ab. RFC 9111 definiert diese Regeln. Ein als REST gekennzeichneter Endpunkt kann die Speicherung bewusst untersagen; ein Protokollname allein macht eine Antwort noch nicht sicher für die Wiederverwendung.

Unterscheiden Sie beim Lieferantenkatalog zwischen Produktbeschreibungen und Bestandsdaten. Diese können unterschiedliche zulässige Gültigkeitsdauern haben, selbst wenn sie im selben Dokument erscheinen. Entscheiden Sie, ob der Verbraucher jedes Mal eine aktuelle Abfrage benötigt, eine gespeicherte Darstellung erneut validieren kann oder Daten innerhalb eines dokumentierten Zeitfensters wiederverwenden darf.

SOAP-Abfrageoperationen verwenden in bereitgestellten Integrationen häufig HTTP-POST; gehen Sie daher nicht davon aus, dass ein herkömmlicher gemeinsamer HTTP-Cache deren Antworten wie zwischenspeicherbare GET-Darstellungen wiederverwendet. Sie sollten auch nicht zu dem Schluss kommen, dass SOAP jede Form des Cachings verbietet. Caching auf Anwendungsebene ist ein eigenständiges Design mit eigenen Schlüsseln, Invalidierungsregeln und Korrektheitsanforderungen.

Formulieren Sie den Caching-Vertrag parallel zum Datenvertrag. Berücksichtigen Sie dabei Konto- und Ländereinstellungen, Zeitstempel für den Abruf sowie das Verhalten bei fehlgeschlagener Revalidierung. Eine schnelle Antwort, die die Daten des falschen Kunden liefert oder inakzeptable Veralterung verschleiert, stellt einen Integrationsfehler dar – unabhängig von günstigen Benchmark-Werten.

Entwerfen Sie Wiederherstellungsmaßnahmen, bevor Sie Wiederholungsversuche aktivieren

Der schwierige Fehlerfall ist ein ungewisses Ergebnis. Ihr Client sendet eine Bestellungsanfrage, der Lieferant bearbeitet sie, und die Verbindung bricht ab, bevor die Antwort eintrifft. Eine Wiederholung der Anfrage könnte zu einer zweiten Bestellung führen. Ein Abbruch könnte dazu führen, dass Ihr System glaubt, es liege keine Bestellung vor.

Die Frage „REST-API vs. SOAP-API“ allein löst dieses Problem nicht. Sie benötigen einen Wiederherstellungsvertrag auf Operationsebene: einen Idempotenzmechanismus, eine stabile Geschäftsreferenz, die Sie abfragen können, oder einen anderen dokumentierten Abgleichpfad. Leiten Sie keinen Schutz vor Duplikaten aus der Tatsache ab, dass ein SDK eine Wiederholungsoption bereitstellt.

Bei HTTP helfen sichere und idempotente Methodensemantiken dabei, automatisiertes Verhalten zu steuern, doch ihre Bedeutung ist präzise. Idempotenz betrifft die beabsichtigte Wirkung wiederholter identischer Anfragen, nicht identische Antwortinhalte oder das Versprechen einer genau einmaligen Ausführung. RFC 9110 definiert diese Semantiken und erörtert Überlegungen zum Wiederholungsversuch.

Ein SOAP-Fehler liefert strukturierte Fehlerinformationen, ist jedoch keine allgemeingültige Aussage darüber, ob nachgelagerte Geschäftsabläufe stattgefunden haben. Ebenso muss ein HTTP-Fehlerstatus im Kontext des Vorgangs interpretiert werden. Prüfen Sie die dokumentierten Fehlerkategorien, Geschäftsfehlerfelder und Korrelationsinformationen, anstatt auf jeden Fehler eine einheitliche Wiederholungsrichtlinie anzuwenden.

Einige SOAP-Implementierungen fügen Spezifikationen für zuverlässige Nachrichtenübermittlung oder andere Koordinationsfunktionen hinzu. Verlangen Sie einen expliziten Nachweis dafür, dass die ausgewählte Bindung und der Dienst das erforderliche Verhalten unterstützen. Schreiben Sie dem SOAP-Kern keine Zustellungsgarantien, verteilte Transaktionen oder die Verhinderung von Anwendungsduplikaten zu.

Bei einem schreibgeschützten Collector sollte ein sinnvolles Wiederherstellungsdesign die zuletzt akzeptierte Seite oder den zuletzt akzeptierten Eintrag protokollieren und die Antwort validieren, bevor der Vorgang fortgesetzt wird. Begrenzen Sie Wiederholungsversuche, halten Sie einen eindeutigen Endfehlerzustand vor und unterscheiden Sie Transportfehler von gültigen leeren Ergebnissen. Wenn Sie den Collector in Python implementieren, vergleichen Sie Python-HTTP-Clients hinsichtlich der Kontrollfunktionen, die Ihre Integration tatsächlich benötigt, wie z. B. Timeouts und die Wiederverwendung von Verbindungen.

Entscheiden Sie sich anhand einer kurzen Entscheidungshilfe

Bei einem bestehenden Anbieter schränkt der verfügbare Vertrag in der Regel die Auswahl ein. Wenn der Anbieter für die erforderliche Operation nur SOAP unterstützt, bietet eine Präferenz für JSON keine Alternative. Bewerten Sie die unterstützte Toolchain, isolieren Sie den Adapter und entscheiden Sie, ob der Dienst Ihren Anforderungen entspricht.

Bei einer neuen Schnittstelle sollten Sie die Anforderungen der tatsächlichen Nutzer vergleichen. Ein öffentlicher Katalog mit Ressourcen-Navigation und wiederverwendbaren Lesevorgängen stellt andere Anforderungen als ein Partner-Workflow, der bereits ein bestimmtes Nachrichten-Sicherheitsprofil erfordert. Der Vergleich zwischen REST-API und SOAP-API ist dann sinnvoll, wenn er diese Anforderungen deutlich macht.

Situation

Kriterien, die die Entscheidung leiten sollten

Bestehende Lieferantenintegration

Unterstützter Endpunkt, Vertragsversion, Testzugang und gepflegte Client-Tools

Leseintensiver Katalog

Aktualitätsanforderungen, Validatoren, Paginierungssteuerung und Cache-Richtlinien

Workflow für Partnernachrichten

Erforderliches Nachrichtenformat, Sicherheitsprofil und Interoperabilitätstests

Auftragsübermittlung

Vermeidung von Duplikaten, Abgleich und Umgang mit ungewissen Ergebnissen

Geplante Migration

Verhaltensübereinstimmung, Kompatibilität mit Endnutzern und schrittweiser Rollback

Halten Sie die ausgewählte Schnittstelle, die von Ihnen überprüften Annahmen und die ungelösten Abhängigkeiten fest. Fügen Sie eine abgelehnte Option mit einer konkreten Begründung hinzu, z. B. fehlende Unterstützung für das vom Lieferanten geforderte Profil. Halten Sie die Aufzeichnung so kurz, dass ein Bereitschaftstechniker sie im Störungsfall nutzen kann.

Wenn Sie später eine HTTP-Fassade vor einen SOAP-Dienst schalten, behandeln Sie diese als Übersetzungsgrenze mit eigenen Tests. Die Zuordnung von XML zu JSON bewahrt nicht automatisch Fehlersemantik, Transaktionen oder Kompatibilität und führt nicht automatisch zu einer REST-Architektur. Überprüfen Sie das Verhalten, bevor Sie die Fassade als gleichwertigen Ersatz präsentieren.

Wichtige Erkenntnisse

  • Beginnen Sie die Bewertung von REST-API vs. SOAP-API mit dem tatsächlichen Vertrag des Anbieters: REST ist ein Architekturstil, während SOAP ein Messaging-Framework definiert.
  • Prüfen Sie die erforderlichen Schemata, Bindungen, Client-Tools und Kompatibilitätsrichtlinien, bevor Sie den Implementierungsaufwand anhand von Beispiel-Payloads abschätzen.
  • Überprüfen Sie den Transportschutz, die Anforderungen an die Nachrichtensicherheit und die Anwendungsautorisierung separat; keine der beiden Bezeichnungen stellt eine Sicherheitsgarantie dar.
  • Messen Sie repräsentative Anfragen und definieren Sie die zulässige Veralterung, bevor Sie einen Leistungs- oder Caching-Vorteil geltend machen.
  • Verlangen Sie eine Wiederherstellungsvereinbarung für ungewisse Ergebnisse, insbesondere wenn die Wiederholung eines Vorgangs zu doppelten Arbeitsaufwänden führen könnte.

FAQ

Kann eine Anwendung beide Schnittstellen bereitstellen?

Ja. Eine Anwendung kann mehrere Schnittstellen über gemeinsam genutzte Geschäftsfunktionen bereitstellen. Jede Schnittstelle benötigt dennoch eine klare Vereinbarung, eine Fehlerzuordnung und eine Kompatibilitätsrichtlinie. Testen Sie gleichwertige Vorgänge anhand derselben erwarteten Geschäftsergebnisse und vermeiden Sie, dass eine Schnittstelle Validierungen oder Autorisierungsprüfungen umgeht, die von der anderen durchgesetzt werden.

Erfordert die Wahl von SOAP eine bestimmte Programmiersprache?

Nein. SOAP definiert das Nachrichtenverhalten und nicht eine erforderliche Anwendungssprache. Die praktische Einschränkung besteht darin, ob eine in Ihrem Stack gepflegte Bibliothek die genaue Dienstbeschreibung, Bindung und Erweiterungen des Anbieters unterstützt. Bewerten Sie diese Unterstützung anhand der Artefakte des Anbieters, anstatt davon auszugehen, dass eine grundlegende XML-Unterstützung ausreicht.

Ist GraphQL ein anderer Name für REST?

Nein. GraphQL beschreibt ein anderes Abfrage- und Ausführungsmodell. Seine Verfügbarkeit entscheidet nicht über einen Vergleich zwischen einem bestehenden SOAP-Dienst und einer REST-orientierten Schnittstelle. Wenn Sie es als zusätzliche Option evaluieren, erstellen Sie einen separaten Vergleich anhand derselben Verbraucheranforderungen und betrieblichen Einschränkungen, anstatt es als Formatwechsel zu betrachten.

Wählen Sie die Schnittstelle, die Sie zuverlässig betreiben können

Das nützliche Ergebnis eines Vergleichs zwischen REST-API und SOAP-API ist ein Integrationsplan. Sie sollten wissen, was die Nachrichten bedeuten, wie der Client seinen Vertrag erhält, welche Sicherheitsmechanismen erforderlich sind und was nach einer unklaren Antwort geschieht. Ein vertrautes Payload-Format ist hilfreich, stellt jedoch nur einen Teil dieses Plans dar.

Erstellen Sie für eine Lieferantenintegration einen kleinen Adapter auf der Grundlage verifizierter Datenaustausche und domänenbezogener Ergebnisse. Halten Sie den Anfragekontext und Diagnose-Identifikatoren bereit, bewahren Sie die Bedeutung externer Fehler auf und testen Sie die Wiederherstellung, bevor Sie den Datenverkehr erhöhen. Dokumentieren Sie bei einem neuen Dienst dieselben Verhaltensweisen, damit Verbraucher fundierte Entscheidungen treffen können, ohne Ihre Implementierung rückentwickeln zu müssen.

Wenn benötigte Informationen über Webseiten statt über eine unterstützte Anbieter-API verfügbar sind, ziehen Sie die Scraper-API von WebScrapingAPI als separaten Weg zur Datenerfassung in Betracht. Halten Sie die extrahierten Daten im Rahmen eines klaren internen Vertrags fest, damit Ihre nachgelagerte Pipeline API-Datensätze und Webseitenbeobachtungen mit expliziter Validierung und Herkunftsangabe verarbeiten kann.

Über den Autor

Gabriel Cioci, Full-Stack-Entwickler @ WebScrapingAPI

Gabriel Cioci

Full-Stack-Entwickler

Gabriel Cioci ist Full-Stack-Entwickler bei WebScrapingAPI und verantwortlich für die Entwicklung und Wartung der Websites, des Benutzerportals sowie der wichtigsten benutzerseitigen Komponenten der Plattform.

Los geht’s

Sind Sie bereit, Ihre Datenerfassung zu erweitern?

Schließen Sie sich den über 2.000 Unternehmen an, die WebScrapingAPI nutzen, um Webdaten im Unternehmensmaßstab ohne zusätzlichen Infrastrukturaufwand zu extrahieren.